Authenticatie en API-sleutels
Hoe je je API-sleutel verstuurt, hoeveel sleutels je kunt hebben, wat een sleutel wel en niet kan, wat je doet als er een uitlekt, en hoe je een AI-assistent ontkoppelt.
Stuur de sleutel in de header Authorization
Authorization: Bearer YOUR_API_KEYAlleen daar leest de API een sleutel.
- Zet een sleutel nooit in een URL (
?api_key=…). URL's belanden in logs, in de browsergeschiedenis en in gedeelde links. De API weigert zo'n verzoek met400 api_key_in_query. Beschouw die sleutel als gelekt: trek hem in en maak een nieuwe aan. - Roep
https://author.trueroyalties.com/api/v1aan. Hetzelfde pad optrueroyalties.comantwoordt404 wrong_host. We sturen nooit door: een client die een doorverwijzing naar een ander adres volgt, raakt je sleutel onderweg kwijt. - Roep de API aan vanuit een spreadsheet, een script of een server, niet vanuit de code van een webpagina: elke bezoeker van de pagina zou de sleutel kunnen lezen.
Wat een sleutel kan
- Alle cijfers van je account lezen, via elk endpoint.
- Niets wijzigen. De API is alleen-lezen.
- De limieten van je account delen: al je sleutels en gekoppelde AI-assistenten tellen samen, dus een tweede sleutel geeft je niet meer verzoeken. Zie Limieten en fouten.
Een sleutel aanmaken
Instellingen → API → Sleutel aanmaken.
- De naam is maximaal 40 tekens. Gebruik de naam van de tool, zodat je later weet welke sleutel je moet intrekken.
- De sleutel wordt één keer getoond. We bewaren alleen een vingerafdruk ervan: niemand kan hem opnieuw tonen, ook wij niet. Bewaar hem in een wachtwoordmanager of in de geheime instellingen van je tool.
- Je kunt 10 sleutels tegelijk hebben.
- Het openbare demo-account kan geen sleutels aanmaken.
De sleutellijst
Elke sleutel toont zijn naam, zijn eerste tekens (tr_live_ab12…), wanneer hij is
aangemaakt en wanneer hij voor het laatst is gebruikt.
"Laatst gebruikt" wordt hoogstens één keer per uur bijgewerkt: een sleutel die een paar minuten geleden is gebruikt, kan nog een eerder tijdstip tonen.
Een sleutel intrekken
Open het menu ⋯ van de sleutel en kies Intrekken.
Dat werkt meteen: het volgende verzoek met die sleutel krijgt 401 unauthorized,
hetzelfde antwoord als een sleutel die nooit heeft bestaan. Een ingetrokken sleutel
kun je niet terugzetten: maak een nieuwe aan.
AI-assistenten gekoppeld zonder sleutel
claude.ai en ChatGPT gebruiken geen sleutel: je meldt je vanuit de assistent aan bij TrueRoyalties en klikt op Toestaan. De assistent krijgt dan een eigen toegang die alleen kan lezen. Zo koppel je er een: Een AI-assistent koppelen.
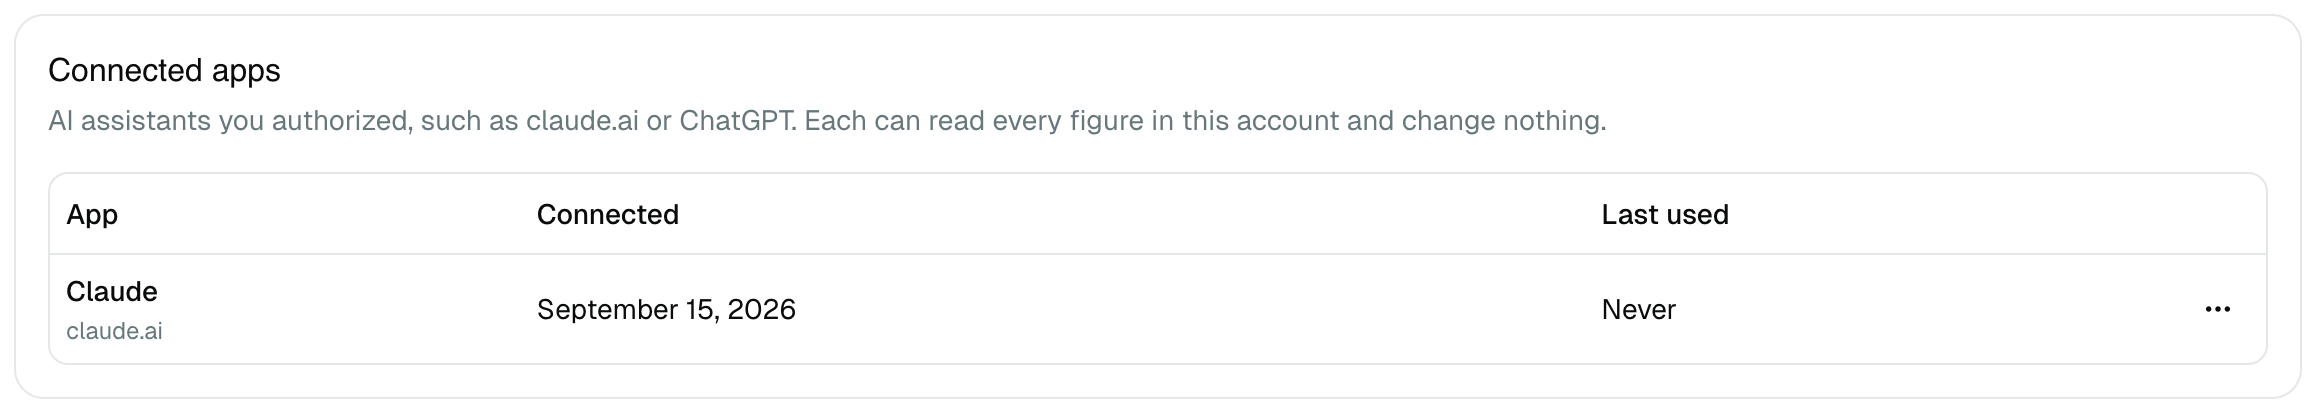
- Instellingen → API → Gekoppelde apps toont elke assistent, het adres dat toegang vroeg, wanneer je hem hebt gekoppeld en wanneer hij je cijfers voor het laatst las (hoogstens één keer per uur bijgewerkt).
- Niet geverifieerd naast een naam betekent dat de app zich heeft geregistreerd zonder zijn adres te bewijzen. Houd hem alleen als je hem zelf hebt gekoppeld.
- Om er een te stoppen, open je het menu ⋯ en kies je Ontkoppelen. Dat werkt meteen. Wil je hem weer gebruiken, koppel hem dan opnieuw vanuit de assistent.
Als een verzoek geweigerd wordt
| Antwoord | Waarom | Wat te doen |
|---|---|---|
401 unauthorized | Geen header Authorization, of een verkeerde of ingetrokken sleutel | Controleer de header en de sleutel |
403 subscription_inactive | Je abonnement is afgelopen | Neem een abonnement via Instellingen → Facturatie |
400 api_key_in_query | De sleutel stond in de URL | Zet hem in de header en trek hem in |
404 wrong_host | Het verzoek ging naar trueroyalties.com | Gebruik author.trueroyalties.com |
Alle andere codes staan in Limieten en fouten.
De openbare demosleutel
De API-referentie vult de knop Try it vooraf in met een openbare sleutel. Die leest alleen het demo-account, met fictieve cijfers, en is beperkt tot 10 verzoeken per minuut, gedeeld door alle bezoekers. Hij kan jouw account niet lezen: gebruik daarvoor je eigen sleutel.