Autenticación y claves de API
Cómo enviar tu clave de API, cuántas claves puedes tener, qué puede y qué no puede hacer una clave, qué hacer cuando una se filtra, y cómo desconectar un asistente de IA.
Envía la clave en la cabecera Authorization
Authorization: Bearer YOUR_API_KEYLa API solo lee una clave en esa cabecera.
- Nunca pongas una clave en una URL (
?api_key=…). Las URL acaban en registros, en el historial del navegador y en enlaces compartidos. La API rechaza esa petición con400 api_key_in_query. Da esa clave por expuesta: revócala y crea una nueva. - Llama a
https://author.trueroyalties.com/api/v1. La misma ruta entrueroyalties.comresponde404 wrong_host. Nunca redirigimos: un cliente que sigue una redirección a otra dirección pierde tu clave por el camino. - Llama a la API desde una hoja de cálculo, un script o un servidor, no desde el código de una página web: cualquier visitante de la página podría leer la clave.
Lo que puede hacer una clave
- Leer todas las cifras de tu cuenta, en todos los endpoints.
- No cambiar nada. La API es de solo lectura.
- Compartir los límites de tu cuenta: todas tus claves y tus asistentes de IA conectados cuentan juntos, así que una segunda clave no te da más peticiones. Consulta Límites y errores.
Crear una clave
Ajustes → API → Crear una clave.
- El nombre tiene como máximo 40 caracteres. Usa el nombre de la herramienta, para saber después qué clave revocar.
- La clave se muestra una sola vez. Solo guardamos una huella de ella: nadie puede volver a mostrarla, ni siquiera nosotros. Guárdala en un gestor de contraseñas o en los ajustes secretos de tu herramienta.
- Puedes tener 10 claves a la vez.
- La cuenta demo pública no puede crear claves.
La lista de claves
Cada clave muestra su nombre, sus primeros caracteres (tr_live_ab12…), cuándo se
creó y cuándo se usó por última vez.
«Último uso» se actualiza como mucho una vez por hora: una clave usada hace unos minutos puede mostrar todavía una hora anterior.
Revocar una clave
Abre el menú ⋯ de la clave y elige Revocar.
El efecto es inmediato: la siguiente petición con esa clave recibe
401 unauthorized, la misma respuesta que una clave que nunca existió. Una clave
revocada no se puede recuperar: crea una nueva.
Asistentes de IA conectados sin clave
claude.ai y ChatGPT no usan clave: inicias sesión en TrueRoyalties desde el asistente y haces clic en Permitir. El asistente recibe entonces su propio acceso, que solo puede leer. Cómo conectar uno: Conectar un asistente de IA.
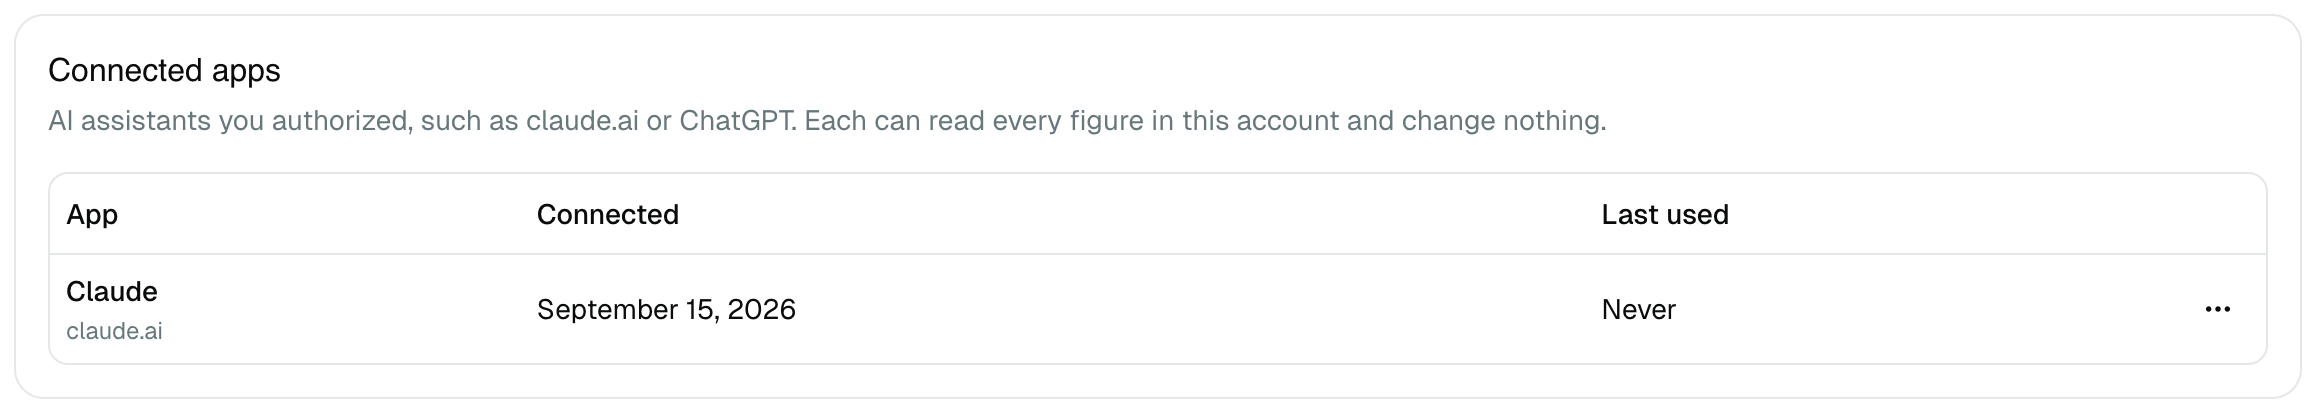
- Ajustes → API → Aplicaciones conectadas muestra cada asistente, la dirección que pidió acceso, cuándo lo conectaste y cuándo leyó tus cifras por última vez (se actualiza como mucho una vez por hora).
- No verificada junto a un nombre significa que la aplicación se registró sin demostrar su dirección. Consérvala solo si la conectaste tú.
- Para detener uno, abre su menú ⋯ y elige Desconectar. El efecto es inmediato. Para volver a usarlo, conéctalo de nuevo desde el asistente.
Cuando una petición es rechazada
| Respuesta | Por qué | Qué hacer |
|---|---|---|
401 unauthorized | Sin cabecera Authorization, o una clave incorrecta o revocada | Revisa la cabecera y la clave |
403 subscription_inactive | Tu suscripción ha terminado | Suscríbete en Ajustes → Facturación |
400 api_key_in_query | La clave iba en la URL | Pásala a la cabecera y revócala |
404 wrong_host | La petición fue a trueroyalties.com | Usa author.trueroyalties.com |
Todos los demás códigos se describen en Límites y errores.
La clave de demo pública
La referencia de la API rellena su botón Try it con una clave pública. Solo lee la cuenta demo, cuyas cifras son ficticias, y está limitada a 10 peticiones por minuto, compartidas entre todos los visitantes. No puede leer tu cuenta: para eso usa tu propia clave.